Google tlačí na HTTPS jak to jen jde. Nejdříve prohlásil, že HTTPS bude jedním z hodnotících kritérií pro pozice. Tato změna měla ovlivnit až 1 % stránek v indexu. Ačkoliv většina lidí byla vůči tomu skeptická, protože jen problémy s přesměrováním linkjuice byste ztratili víc, tak to na hodně majitelů webů zabralo. Dokonce natolik, že nepřipravený Seznam s tím měl velké problémy a dokonce
odrazoval lidi ať to radši nedělají.
Google ale postupně tlačí dál. Naposledy to bylo
přednostní zobrazování stránek na HTTPS v případě duplicity. Teď sáhl po jednom ze svých největších trumfů - nejrozšířenějším internetovém prohlížeči Chrome.
Od
ledna 2017 (ve verzi
Chrome 56) budou weby, kde se přes formulář předávají citlivá data, označeny přímo v adresním řádku jako
Non secure (nezabezpečené), pokud nebudou využívat správně HTTPS. Platí to především o webech, kde se odesílají hesla a čísla kreditních karet.
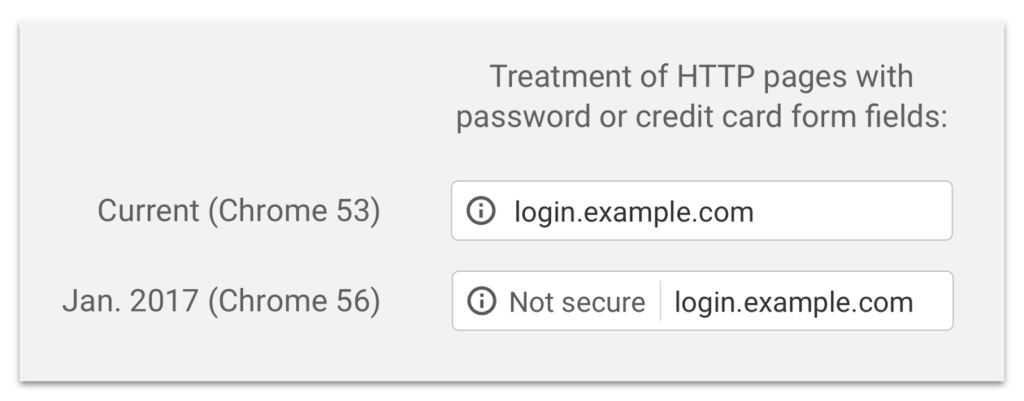
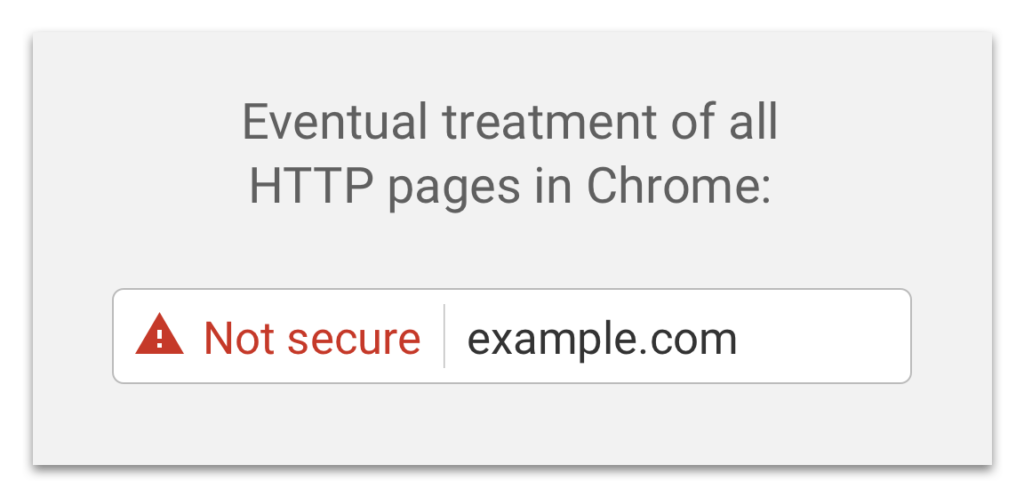
Označení bude prozatím pouze nevýrazným šedivým nápisem. V budoucích verzích se však zvažuje červený nápis a výstražný červený trojúhelníček s bílým vykřičníkem, což už může některé návštěvníky dosti vyděsit.
Tento problém budou muset řešit ale všichni, kdo mají přihlašovací formulář na stránkách, před který se odesílá heslo. Nezapomínejte také, že všechno na stránce se musí stahovat přes HTTPS, včetně reklam, počítadel, tlačítek sociálních sítí atd.
Uvidíme zdali si na to lidi opět nezvyknou, podobně jako u neplatných certifikátů.
Závěr
Pozor si budou muset dát zvláště provozovatelé WordPress a dalších CMS. Redakční systémy mají často někde na stránce přihlašovací formulář do administrace. Sice se dá snadno odstranit, ale webmaster bývá leniví a nechá jej tam. Od ledna by pak takovýto web byl zbytečně označen jako nezabezpečený.

Historické komentáře
Zachovaná diskuze k původnímu článku. Archiv původní diskuze.
Romík · 13. 9. 2016 · Odkaz
Byvanie · 13. 9. 2016 · Odkaz
admin · 13. 9. 2016 · Odkaz
Jan · 13. 9. 2016 · Odkaz
Petr Málek · 13. 9. 2016 · Odkaz
admin · 13. 9. 2016 · Odkaz
Jarda · 26. 6. 2017 · Odkaz