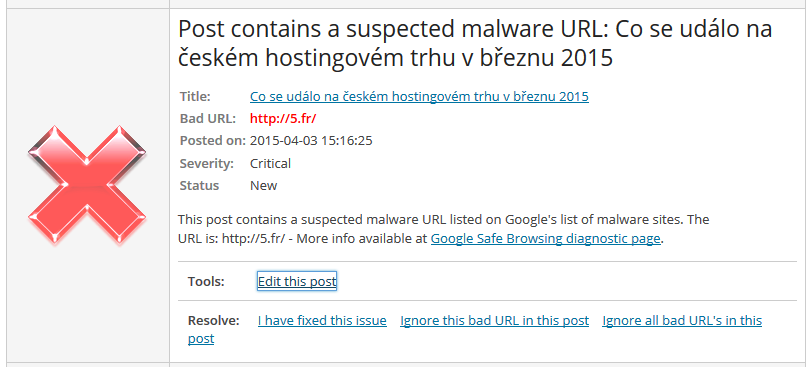
Dneska mě vyděsil plugin WordFence. Podařilo se mu na jednom mém blogu najít nebezpečný řetězec. Jednoduše řečeno vyhlásil červený křížkový poplach.
Červený křížkový poplach WordFence dokáže po ránu člověka pěkně vystrašit.
Nejdřív jsem si myslel, že se mi něco dostalo do WordPress a mě čeká dlouhý proces odstraňování škodlivého kódu. Varování bylo vícero, protože řetězec se nacházel v dočasných souborech ZenCache. Po počátečním šoku jsem jako zdroj identifikoval článek, kde byl zmíněn úspěch Subreg při chytání jednoznakových .fr domén. V tom byl také celý problém. Na doméně 5(dot)fr se nachází malware a v článku je zmíněna. Takže falešný poplach? Z pohledu administrátora WordPress určitě, ale pro SEO ne tak úplně.
SEO a odkaz na nebezpečné stránky
Technicky vzato WordFence prochází seznam Google s weby, kde je nebezpečný obsah. Pak jejich adresu hledá v zdrojovém kódu WordPress.
Pokud máte na stránkách odkaz na stránku s malware, tak to rozhodně neprospěje vaší stránce v SERP. Ostatně Google chce ochránit své uživatele a jeho pověsti by neprospělo, pokud by na první stránku dával weby, které mu zavirují zařízení. Bezpečnost je pro něj opravdu důležitá.
Včasné varování je tak důležité. Google dokonce rozesílá upozornění, když je vaše stránka napadená. Pokud na nebezpečnou stránku odkazujete však žádné zřejmě nedostanete, tedy mě se to zatím nestalo. Přitom určitá penalizace pro danou stránku s odkazem je možná.
Ten wordfence je fakt sikovna vec. Osobne to vyuzivam hlavne na blokovanie botov, ktory cez bruteforce zistuju hesla.. Tych botov je fakt vela, prakticky na kazdy wordpress web chodia. (ukazoval mi to tusim plugin https://wordpress.org/plugins/sucuri-scanner/, vyuzil som iba na to, že som si pozrel koľko botov mi tam chodí). Teraz uz rovno blokujem prihlasenia z loginov typu admin, administrator, nazovwebu)
Ten wordfence vie hlasit aj to, ze web z "komentaru" ma nejaky malware. Takze ked je napr. aj po 2 rokoch napadnuty nejaky web z komentarov na tvojom webe, tak ti posle spravu.
Plugin Wordfence tiež používam. Blokovanie botov je skvelé, pokusy o prelomenie admin účtu som zaznamenal už v začiatkoch fungovania webu. Zaujímavé je sledovať pokusy pristupovať na neexistujúce stránky, kde hľadajú potenciálne zraniteľné a zabudnuté pluginy. Prevencia je určite ejdnoduchšia, ako potom odvirovať web alebo odstraňovať následky napadnutia cez obnovu archívu webu.
Historické komentáře
Zachovaná diskuze k původnímu článku. Archiv původní diskuze.
camper · 11. 4. 2015 · Odkaz
Bytem · 12. 4. 2015 · Odkaz